- 作者:本站
- 发表时间:2026-11-03 浏览次数:6
安卓群控软件的风险规避,关键不在于“用什么工具”,而在于“怎么用、在哪用、用完怎么收尾”,真正决定安全边界的,是合规前置、环境隔离、行为拟人、来源可控这四件事,工具本身只是载体。
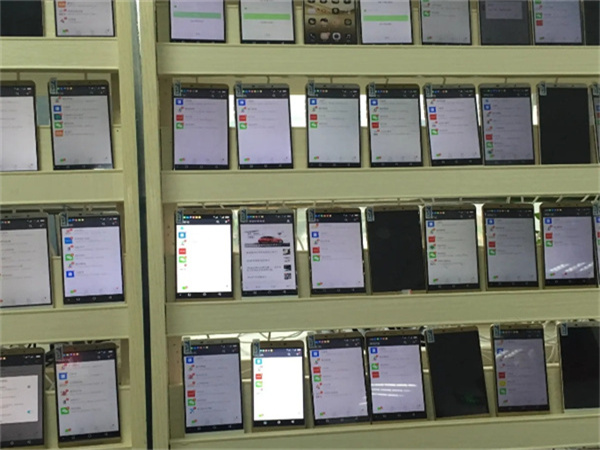
很多团队把精力花在找“更隐蔽的软件”上,却忽略了操作层面的硬约束,结果往往栽在本可避免的细节里,下面从六个细分维度拆开讲,每一条都对应可落地的操作要点。
1、合规边界要先划清,别等出事再补
先确认业务场景是否允许批量设备操作,再谈技术实现,这是规避风险的道闸门;不少人对群控的理解停留在“能连上就行”,但真正容易出问题的是业务本身是否站得住脚。
涉及账号批量登录、自动化互动、数据采集的场景,先对照平台规则和当地法规做一次自查:哪些行为属于平台明令禁止的,哪些属于灰色地带,哪些有明确授权链路。
有经验的团队会在项目启动前写一份简短的合规备忘录,把“不做什么”列清楚,比如不模拟真实用户身份注册、不绕过平台风控验证、不对抗性采集,这份备忘录不是走形式,而是后续所有操作的上限,一旦业务需求越线,再好的隔离手段也兜不住。
2、设备与账号的隔离要做“物理级”
一台设备只跑一个账号、一个账号只绑一类业务,隔离越彻底,连带风险越小;群控场景下常见的翻车方式,是“一损俱损”,同一台设备上轮换多个账号,或者同一批设备共用相似的设备指纹,平台侧很容易把它们归为一簇。
操作上建议做到:每台设备固定一个账号身份,不交叉登录;设备参数(机型、分辨率、系统版本)尽量分散,避免整批设备呈同一模板;账号注册信息、绑定的联系方式、使用时段也做差异化,有条件的团队会给每台设备配独立的网络出口,至少做到分组隔离,这不是小题大做,而是把“一个账号异常”控制在单点,而不是整批被牵连。
3、网络环境是隐形战场,别共用一条线
同一IP下挂太多设备,等于主动告诉平台“这是一批”,网络隔离的颗粒度,直接决定风控识别难度;很多讨论只盯着软件功能,却忽略了网络层,实操中,建议按业务分组分配出口,每组设备数量控制在合理范围,避免几十台设备挤同一个公网IP。
移动网络和固定宽带混用、出口地区与账号归属地匹配,这些细节比换软件版本更能降低异常判定,另外,网络切换频率要有节奏,不要整批设备在同一分钟集体换线,说白了,网络环境要“像自然分布”,而不是“像机房”。
4、操作节奏要拟人,批量动作忌“齐步走”
把批量任务拆成有时间差、有随机间隔的个体行为,是群控操作里性价比的一步;机器味重的地方往往不是设备,而是动作,同一秒点击、固定间隔滑动、整点集中启动,这些模式在平台侧一目了然。
操作上可以这样做:任务下发时加入随机延迟,单台设备的操作间隔在合理区间内浮动;不同设备的活跃时段错开,避免全天候在线;关键动作(如登录、提交)之间留出自然停顿,有经验的运营会把“批量”拆成“小批多次”,宁可拉长周期,也不做集中冲击,这一步不需要多高的技术门槛,靠的是执行纪律。
5、软件来源与权限,宁可窄一点
只从可追溯的渠道获取工具,安装时逐项核对权限,多余的一律不给;群控类工具往往要求较高的系统权限,这正是风险集中的地方,操作建议是:优先选择有明确维护记录、能说清数据流向的来源;安装前核对它申请了哪些权限,与功能无关的(如通讯录、短信读取)坚决关闭;不在主力设备上部署,用独立设备做隔离运行;版本更新前先在小范围验证,不盲目追新。
还有一点常被忽略——工具自身的日志和缓存要定期清理,避免设备里留下可被关联的痕迹,来源可控、权限小化,这两条做到,很多隐患在源头就被掐掉了。
6、留好退出机制,别把鸡蛋放在一个篮子里
提前设计好账号回收、设备重置、数据清退的流程,出问题时才不至于手忙脚乱;风险规避不只是“防发生”,也包括“发生后能收场”,实操中建议:账号按批次管理,每批有明确的启用和停用节点;设备在任务结束后做标准化重置,清除应用数据和残留配置;关键操作留有人工复核环节,不完全依赖自动化。
另外,业务不要全部压在同一套设备和同一批账号上,保持一定的冗余和替换空间,这套退出机制平时看不出价值,真遇到批量异常时,它能让你保住大部分资产,而不是全盘重来。
回到开头那句话:安卓群控软件的风险规避,核心从来不是工具本身,而是操作者有没有把合规、隔离、节奏、来源和退出这五件事当成硬约束来执行,工具会迭代,平台规则会变,但这套操作逻辑是稳的,把功夫下在这些“不性感”的细节上,比追新功能实在得多。