- 作者:本站
- 发表时间:2026-10-10 浏览次数:20
安卓手机群控会不会泄露账号隐私?完全不用担心,这个结论不是凭空安抚,而是由群控系统本身的技术架构和权限边界决定的,很多人一听到“群控”两个字,脑海里立刻浮现出账号被盗、隐私外泄的画面,这种联想其实混淆了“群控”和“恶意软件”的本质区别。
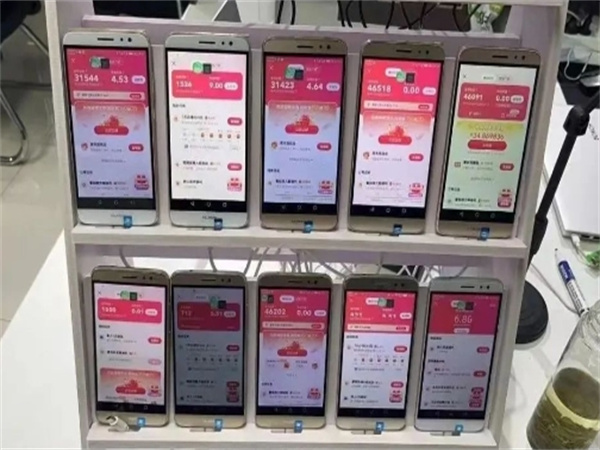
正规的安卓手机群控方案,从设计之初就把账号隔离和数据安全放在核心位置,它更像是一个高效的设备管理工具,而不是窥探隐私的通道。
一、群控系统操作的是屏幕,不是你的账号数据库
安卓手机群控的工作原理,决定了它根本触碰不到账号的核心隐私,群控软件通过ADB调试桥或本地代理服务,向手机发送的是屏幕点击、滑动、输入这类界面层指令,相当于有一双无形的手在帮你操作手机,它不读取你的账号密码,不解析你的聊天记录,更不会把通讯录打包上传。
账号密码的校验过程始终发生在手机本地和官方服务器之间,群控系统只是那个“按按钮的人”,而不是“偷钥匙的人”,真正会泄露隐私的,是那些诱导你输入验证码的钓鱼应用,或者偷偷开启无障碍权限的恶意脚本,这和群控本身是两码事。
二、权限隔离机制让每台手机都是独立沙箱
有人担心群控会“一拖多”导致数据串号,这其实是对安卓权限模型的误解,在正规的群控部署中,每台手机都运行在独立的系统空间里,应用数据彼此隔离,就像一排并排的保险箱,群控主机只负责统一发号施令,并不打开任何一个保险箱翻看里面的东西。
即便是同一台手机上的多个账号,也可以通过系统自带的多用户模式或应用分身功能实现数据隔离,群控软件获取的权限通常仅限于输入事件注入和屏幕画面回传,涉及账号凭证、支付信息、私密相册这些敏感区域,系统会直接拒绝第三方访问,换句话说,群控能帮你批量点赞、批量发布,但它看不到你银行卡里还剩多少钱。
三、数据流向是本地闭环,不是云端黑箱
判断一个群控方案是否安全,关键看数据往哪里走,真正合规的安卓手机群控,所有操作指令和屏幕画面都在局域网内传输,手机和主机之间是点对点的本地连接,根本不需要经过外部服务器中转,你的账号信息、操作记录、屏幕内容,全程留在你自己的路由器覆盖范围内。
那些声称“云端群控”的服务才需要警惕,因为数据一旦离开你的物理环境,就存在被截留的风险,所以选型时认准本地化部署,基本就堵住了大的隐私漏洞,很多做群控的工作室甚至直接拔掉外网,只在内网环境下跑脚本,这种物理隔离级别的防护,比任何加密承诺都实在。
四、账号隐私的真正威胁来自操作者,不是工具
工具本身没有恶意,关键看谁在用、怎么用,安卓手机群控在设计上已经划清了权限边界,但如果操作者主动把账号密码写在脚本里,或者用群控去登录来路不明的第三方客户端,那风险就转移到了人的环节。
正规的群控实践要求:账号登录必须手动完成一次,后续靠本地会话保持;群控脚本只调用系统级的点击和输入接口,不碰账号存储文件;敏感操作如修改密码、绑定手机号,一律不走群控通道,这些规范不是技术限制,而是使用纪律,把纪律执行到位,群控就是一个老老实实的效率工具,它连你的账号密码是什么都不知道,谈何泄露?
五、从技术底层看,群控比手动操作更可控
手动操作时,你可能会在公共WiFi下登录账号,可能会点开不明链接,可能会把验证码截图发给别人,而安卓手机群控在稳定环境下运行时,每一台设备的网络配置、应用安装列表、权限授予记录都是固定且可审计的,你可以随时导出某台手机的权限日志,看看过去七天里哪些应用申请过敏感权限,哪些请求被系统拦截了。
这种可追溯性反而比人手一台手机乱点更安全,再加上群控通常配合设备锁、操作水印、日志留存这些管理手段,一旦出现异常行为,能时间定位到具体设备和具体指令,隐私保护怕的是“不知道发生了什么”,而群控恰恰让每一步操作都有迹可循。
说到底,安卓手机群控会不会泄露账号隐私,取决于你用的是不是正规方案、守不守操作规范,技术已经给出了足够的安全冗余,剩下的就是别自己把钥匙插在门上,与其被模糊的恐惧牵着走,不如花十分钟了解一下群控的权限边界和数据流向——你会发现,真正该担心的,从来不是这个工具本身。